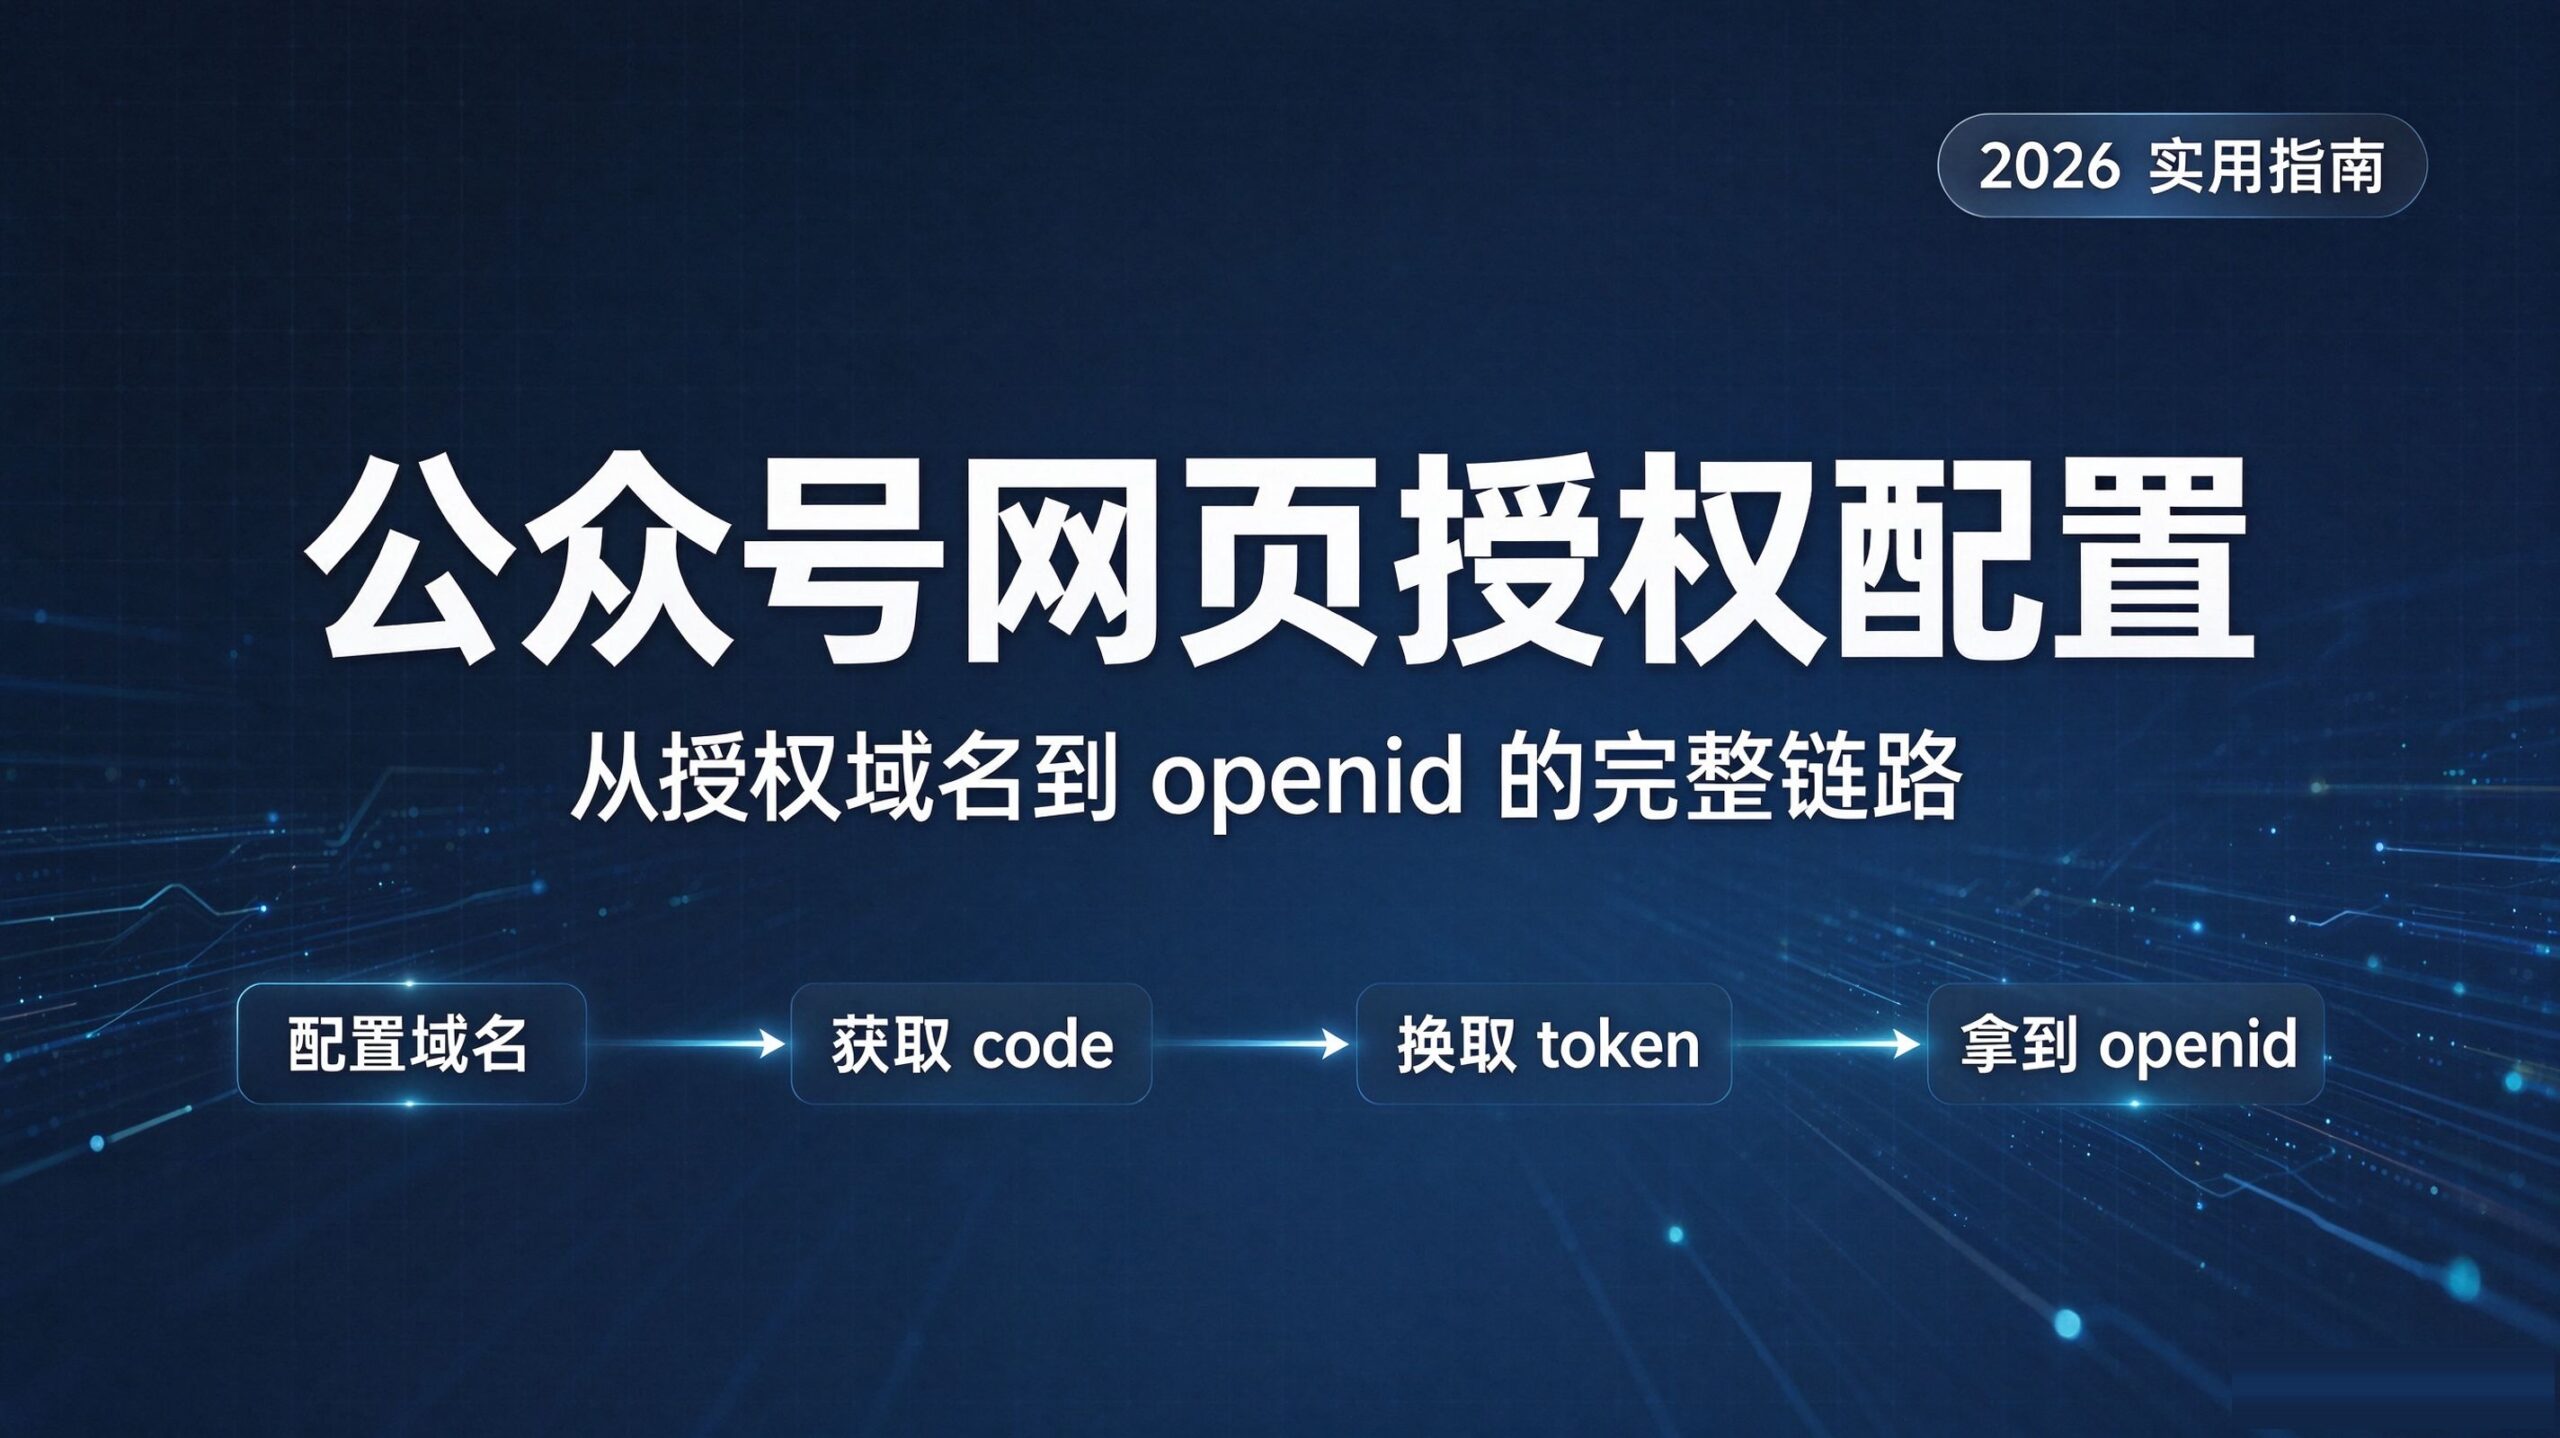
公众号网页授权能否跑通,结论取决于四个前置条件:回调域名是否已在公众号后台登记并通过校验文件、AppID 与 AppSecret 是否配套且服务器 IP 已加白名单、scope 参数与业务所需字段是否匹配、code 是否按”一次换取、单次消费”的时序处理。网页授权是标准的 OAuth 2.0 流程,任何一环配置错位都会落到统一的”redirect_uri 参数错误”提示,报错信息本身不足以定位。本文按域名配置、授权范围、链路时序、参数含义、令牌刷新、身份归属、用户取消、错误反查逐层给出可核验的配置口径。
一、先分清四类容易混淆的域名与密钥
公众号后台里同时存在多个域名与凭据入口,用途完全不同。排障时第一步是对号入座,把某一个报错归到正确的配置项,避免在错误的页面反复修改。
| 配置项 | 所在位置 | 用途 | 是否需要校验文件 |
|---|---|---|---|
| 网页授权域名 | 设置与公众号设置与功能设置 | OAuth 授权后回调跳转的目标域名 | 需要,放域名根目录 |
| JS 接口安全域名 | 设置与公众号设置与功能设置 | 使用 JS-SDK 分享、拍照等接口 | 需要,放域名根目录 |
| 业务域名 | 设置与公众号设置与功能设置 | 公众号内嵌网页的域名校验 | 需要,放域名根目录 |
| 服务器配置 URL | 设置与开发与基本配置 | 接收微信消息与事件推送 | 不需要,走 Token 验证 |
| AppSecret | 设置与开发与基本配置 | 服务端换取 access_token | 不适用,需配 IP 白名单 |
| IP 白名单 | 设置与开发与基本配置 | 限制可调用接口的服务器出口 IP | 不适用 |
最常见的错误是把服务器配置 URL 当成网页授权域名填写,或把 JS 接口安全域名当作授权回调域名。前者两者格式就不同,服务器 URL 可以带完整路径,授权域名只能填域名本身,不带协议、端口与路径。
二、网页授权域名配置:六个动作一次到位
授权域名配置是整条链路的地基。由于修改次数有限,建议在测试环境跑通后再切生产域名,避免反复消耗配额。
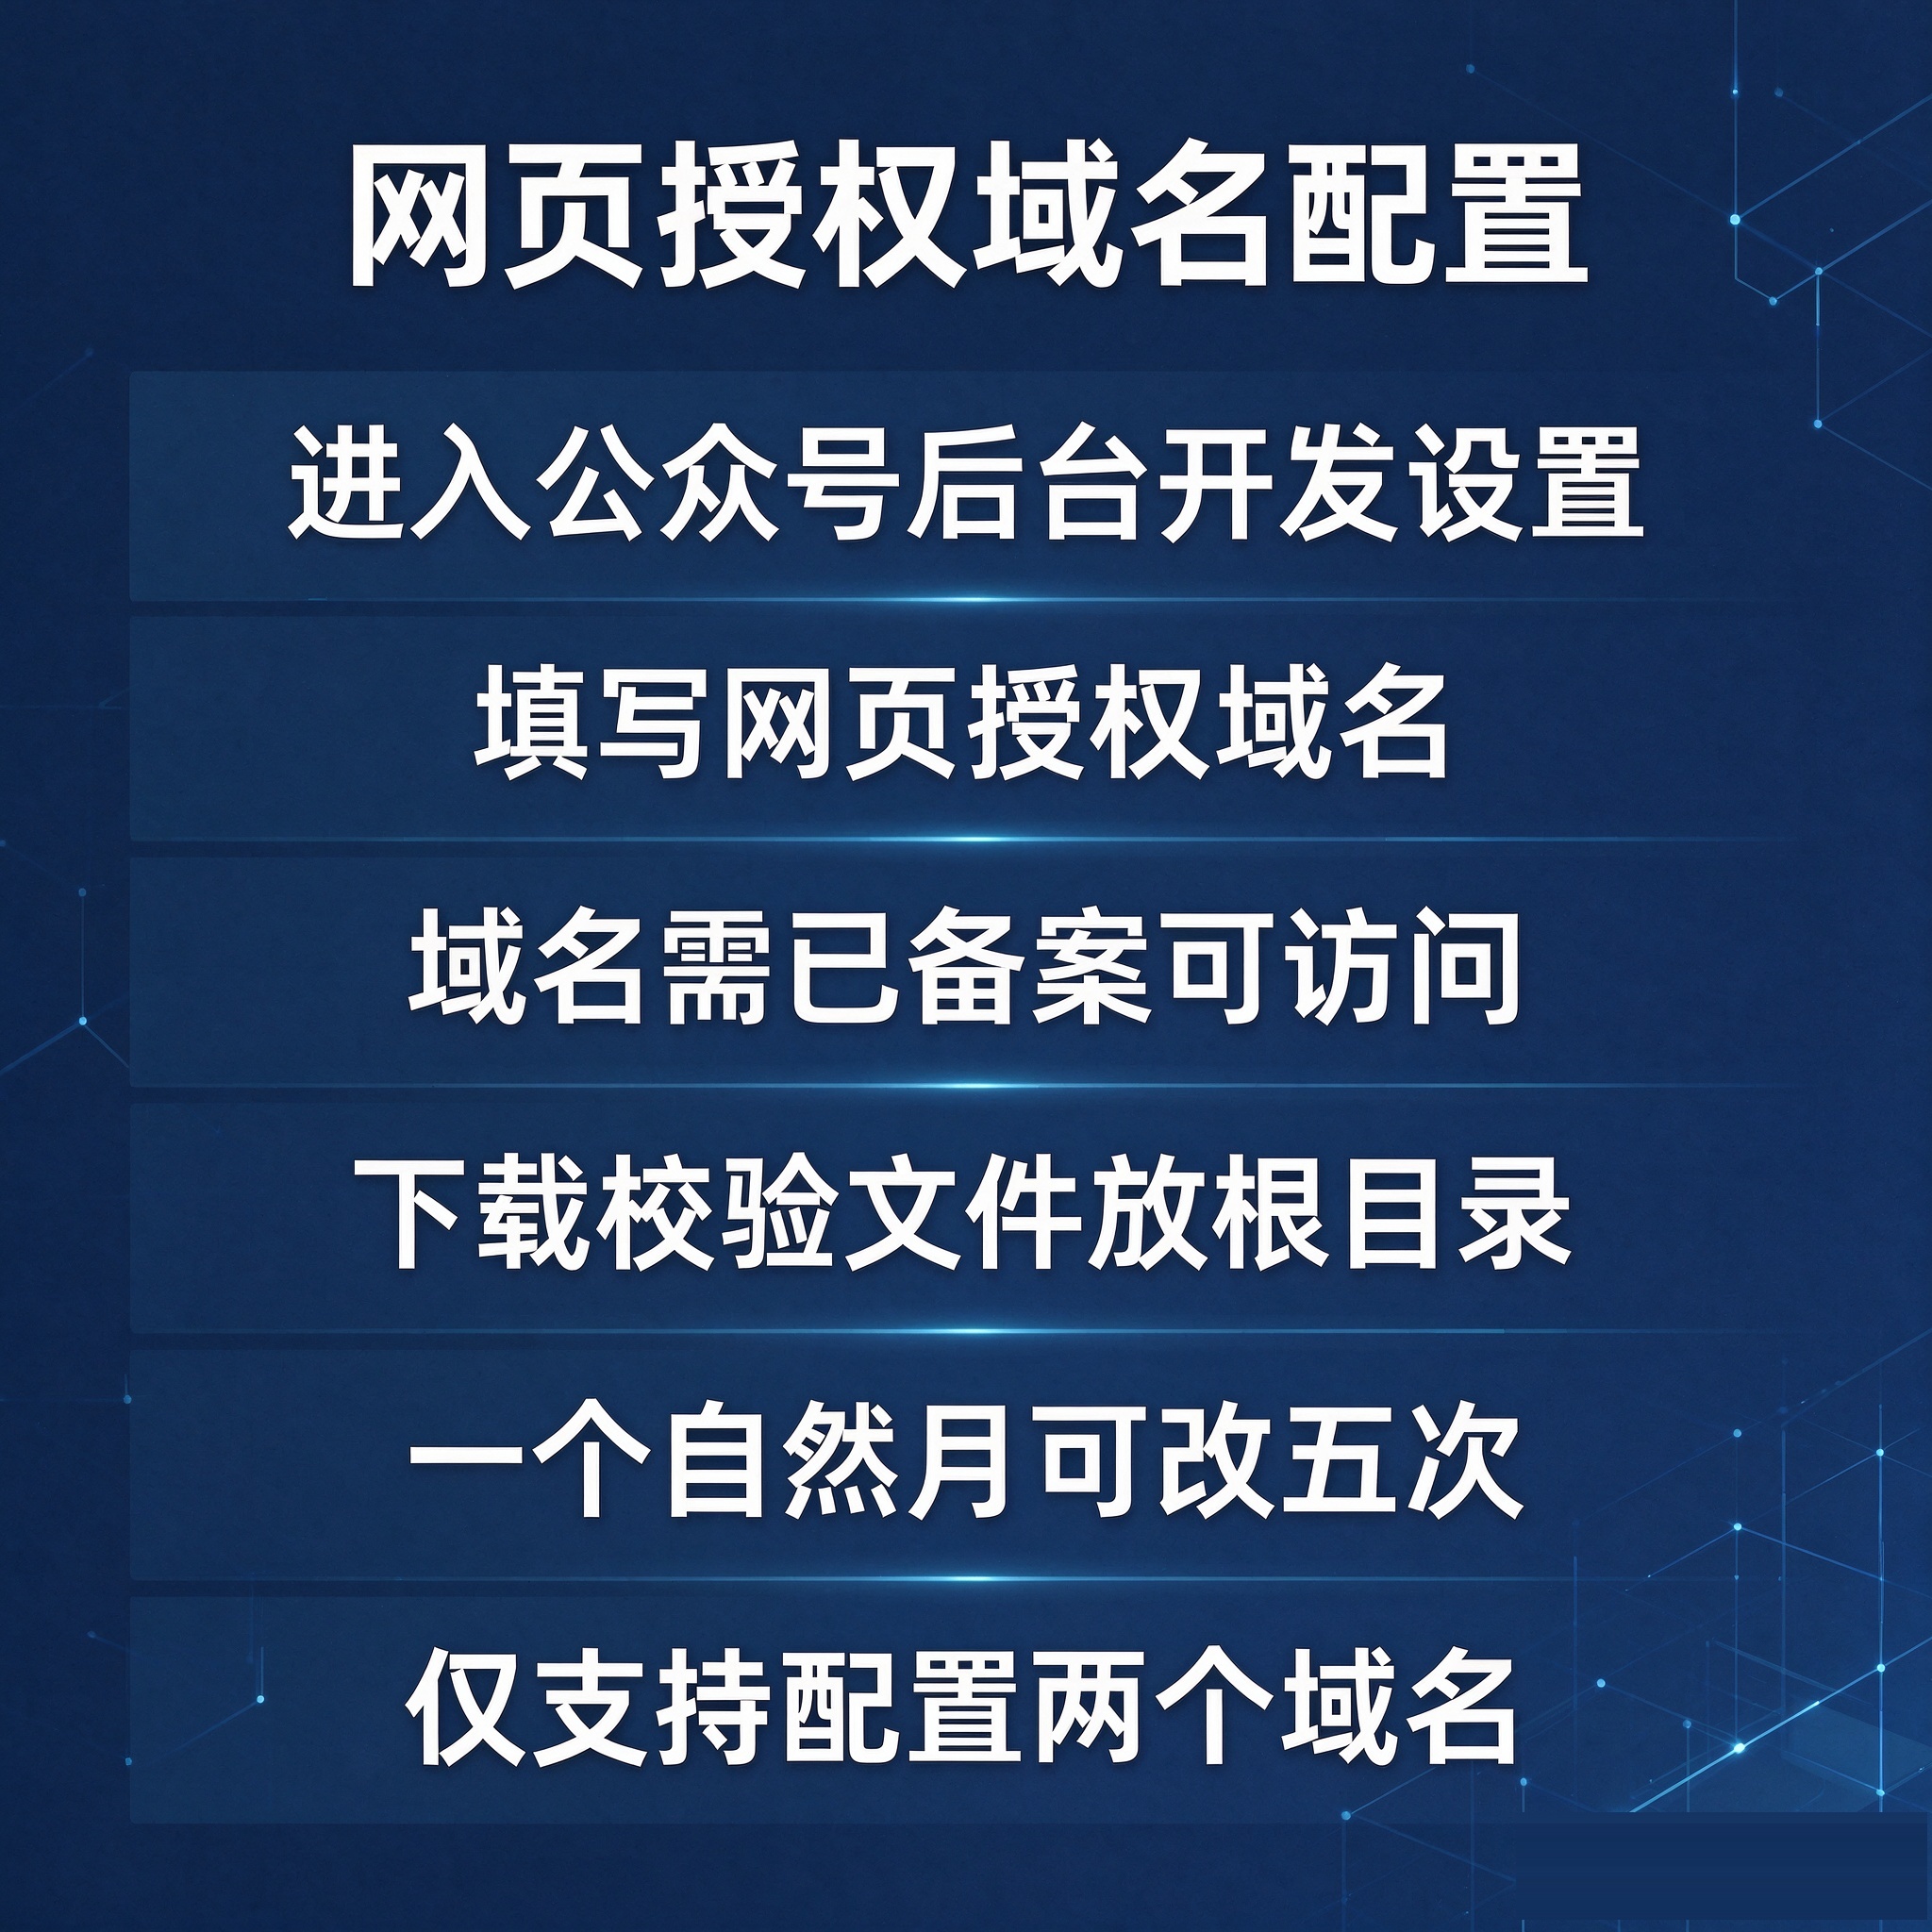
| 步骤 | 操作 | 核验要点 |
|---|---|---|
| 1 | 进入公众号后台,打开功能设置 | 确认账号已完成微信认证,未认证账号无此能力 |
| 2 | 填写网页授权域名 | 只填域名,不带 https、端口、路径或短链 |
| 3 | 确认域名已备案且可访问 | 域名需完成 ICP 备案,新备案域名建议隔天再配 |
| 4 | 下载平台下发的校验文件 | 文件名以 MP_verify 开头,内容不可改动 |
| 5 | 上传到域名根目录并确保可访问 | 浏览器直接打开该文件地址应返回纯文本 |
| 6 | 点击保存并等待校验通过 | 保存后立即用授权链接实测,不只看后台状态 |
关于数量与次数:官方社区口径为网页授权域名上限两个,一个自然月内的修改次数上限为五次,用尽需等次月重置。部分第三方资料写”三次”,口径并不统一,实际以公众号后台当前提示为准;无论哪个口径,都应当一次性配置到位,不把修改次数当作可反复试错的资源。
三、两种授权范围:静默与弹窗的分工
scope 参数决定授权是否弹窗、能拿到哪些字段。它不是”权限越大越好”,而是按需选择:只要标识用户用静默,需要昵称头像时再用弹窗。
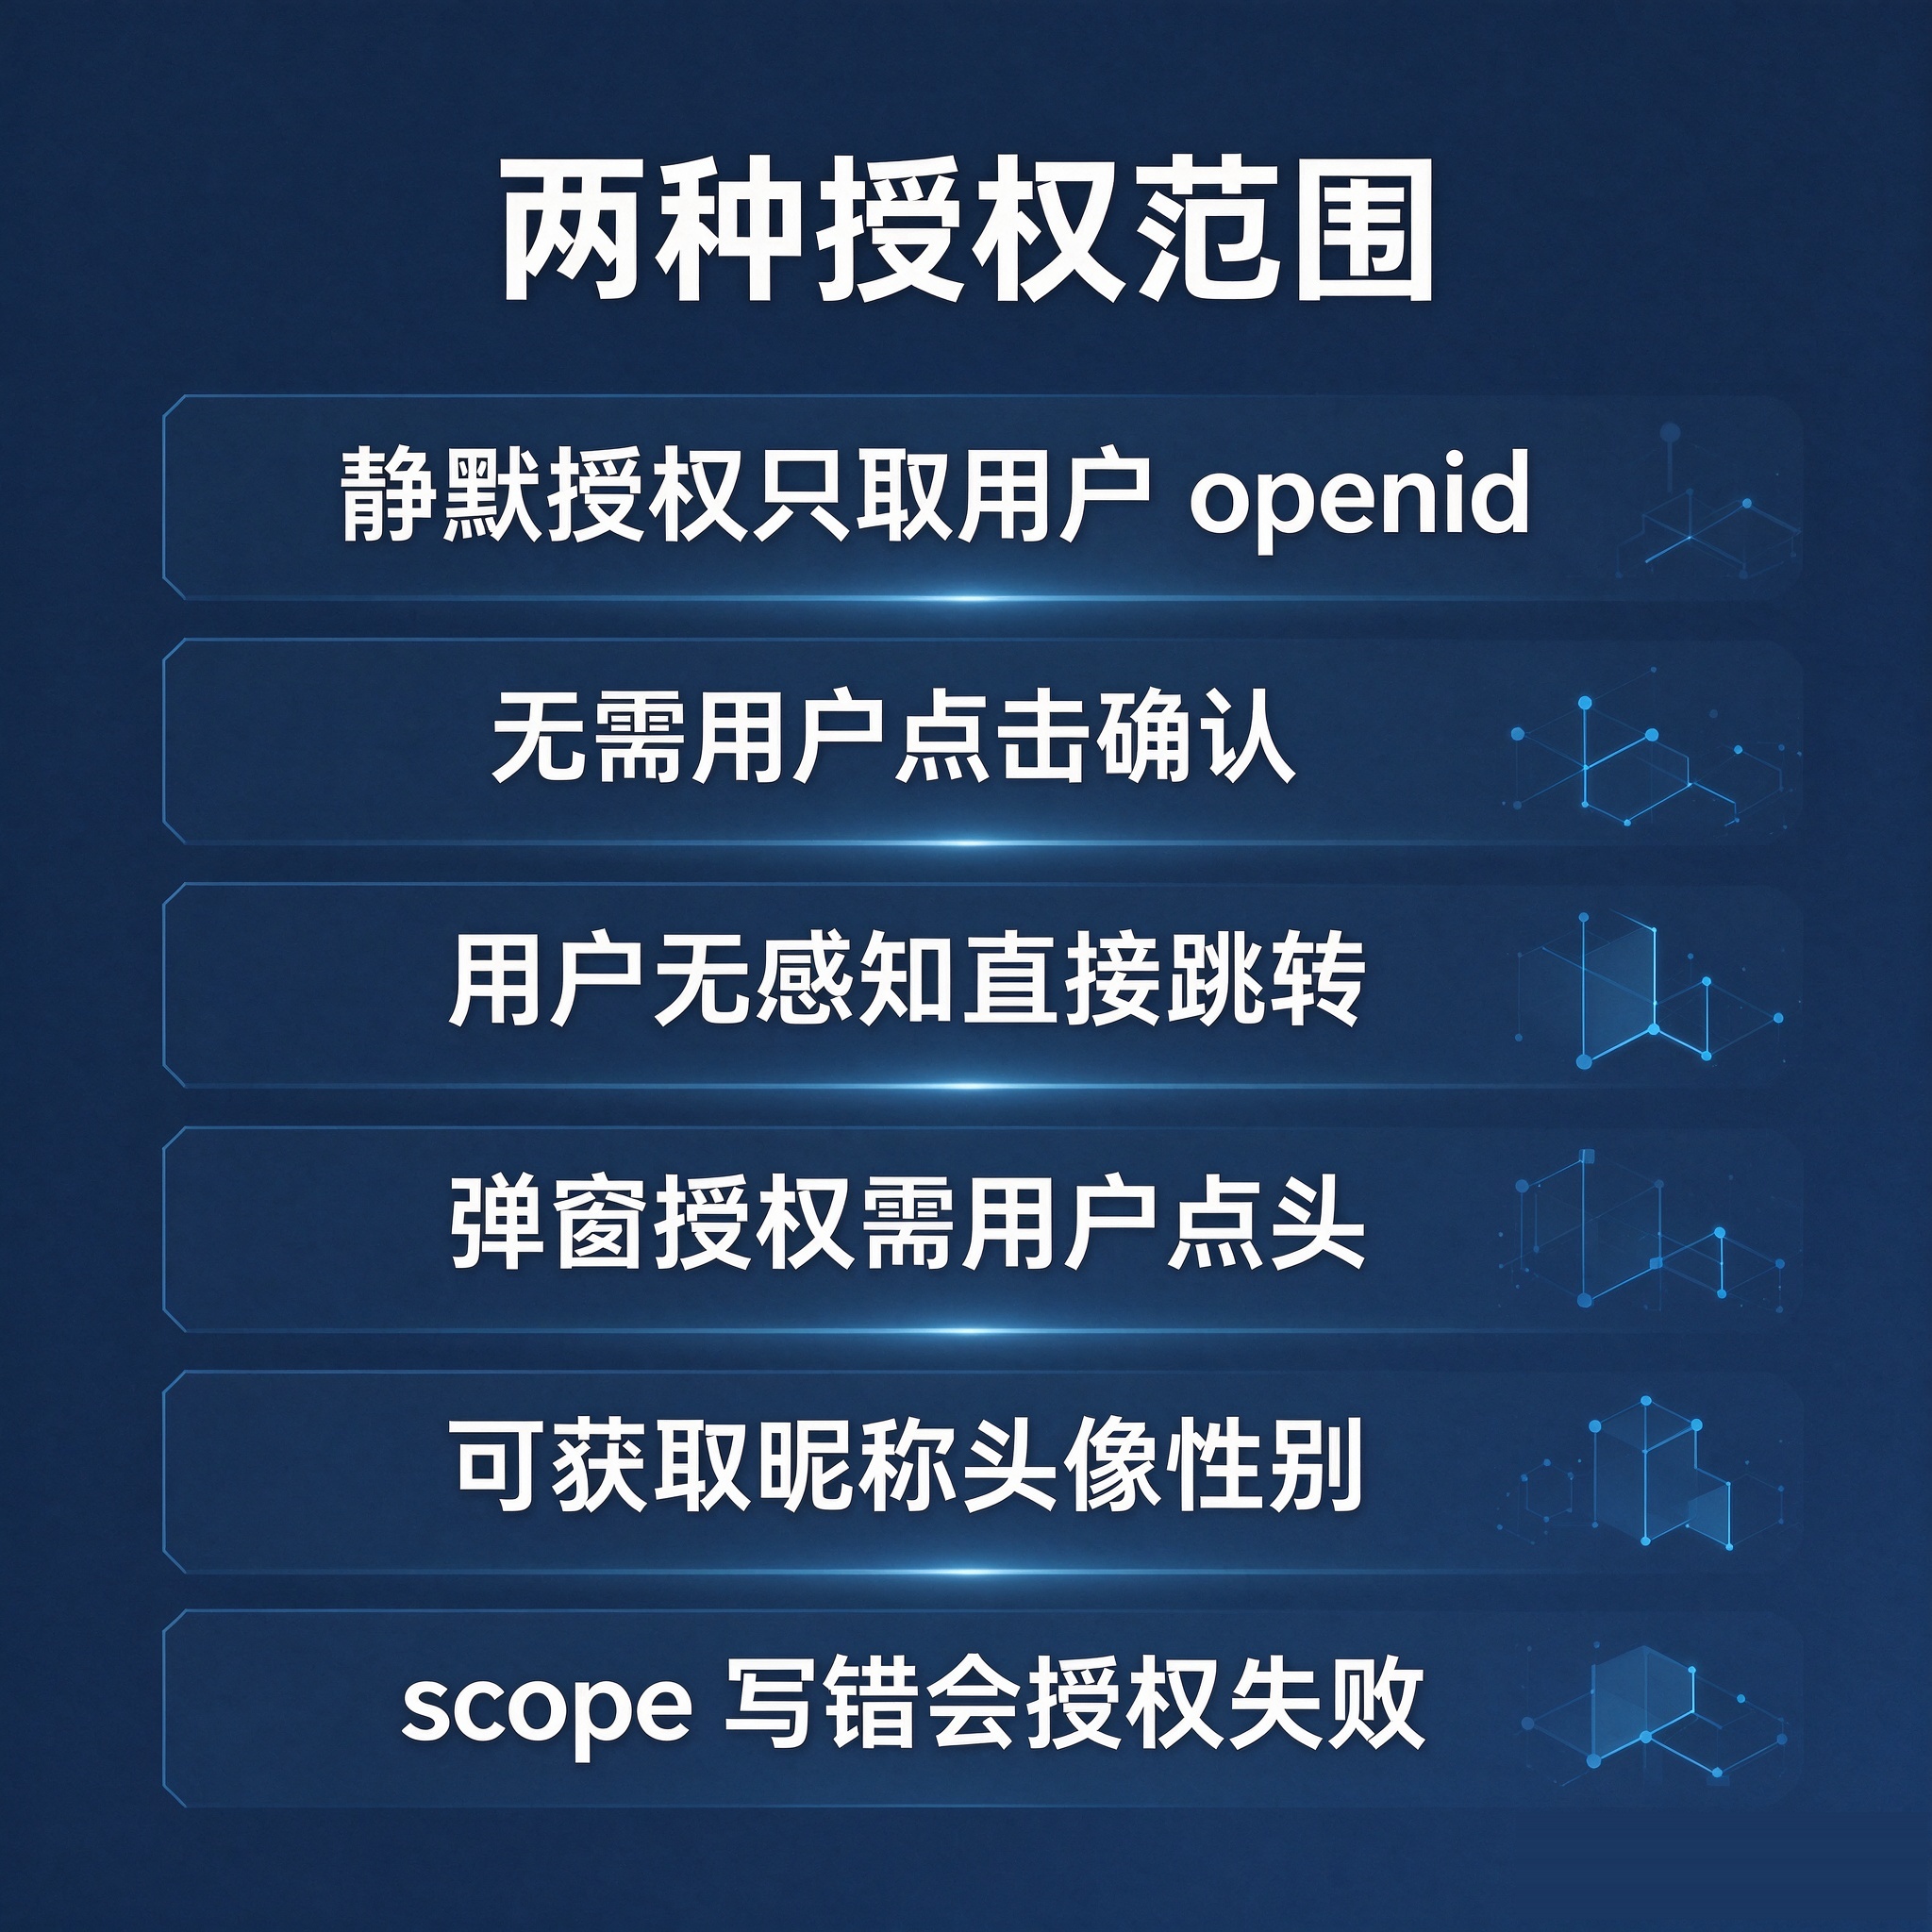
| 对比项 | snsapi_base | snsapi_userinfo |
|---|---|---|
| 用户感知 | 无弹窗,静默跳转 | 弹出授权确认页 |
| 可获取字段 | 仅 openid | openid、昵称、头像、性别、地区等 |
| 是否需要用户同意 | 不需要 | 需要用户点击同意 |
| 适用场景 | 静默登录、身份识别、绑定归属 | 需要展示用户资料的页面 |
| 用户体验成本 | 低,无中断 | 有一次确认动作 |
| 授权后可否取消 | 不涉及 | 用户可在设置中取消 |
实践中推荐”先静默后弹窗”的组合:进入页面先用 snsapi_base 换取 openid 完成登录;只有确实需要头像昵称的功能点,再引导用户走一次 snsapi_userinfo。这样既避免首屏弹窗打断,也减少不必要的授权范围。
四、完整链路时序:四个请求不能合并
网页授权是标准的四步时序,code 是中间凭证,本身不能直接当身份用。理解每一步的输入输出,是排查”回调成功但拿不到用户信息”的关键。
| 阶段 | 发起方 | 关键参数 | 产出 |
|---|---|---|---|
| 1 跳转授权 | 前端或服务端重定向 | appid、redirect_uri、scope、state | 微信返回带 code 与 state 的回调 |
| 2 校验 state | 服务端 | 回调 state 与会话中保存的 state | 一致则继续,不一致则拒绝 |
| 3 换取令牌 | 服务端 | code、appid、secret | access_token、openid、refresh_token |
| 4 拉取资料 | 服务端,仅弹窗授权 | access_token、openid | 昵称头像等用户资料 |
两点必须落地:第一,redirect_uri 必须经过 URL 编码,且编码前后的域名要与后台登记的授权域名完全一致;第二,code 只能使用一次,且有效期很短,换取令牌的动作必须放在服务端,不能把 AppSecret 下发到前端。
五、state 参数:不是可选项
state 用于抵御跨站请求伪造,同时承载业务侧的一次性标识。回调后必须校验 state 与发起时保存的值是否一致,不一致直接终止流程。
| 做法 | 说明 | 风险 |
|---|---|---|
| 服务端生成随机值并存会话 | 跳转时写入 state,回调时比对 | 低,推荐 |
| 只校验固定字符串 | 每次都用同一个值 | 无法抵御伪造 |
| 完全不传 state | 依赖回调本身 | 存在 CSRF 风险 |
| 用 state 直接传用户 ID | 明文标识可猜测 | 存在越权与隐私风险 |
state 的内容应保持简短,只放一次性随机串;需要携带业务信息时,用随机串作键,把业务数据留在服务端会话里按键取回。这样既满足校验要求,也不把业务字段暴露在 URL 中。
六、access_token 与 refresh_token 的分工
换取令牌接口返回两个有效期不同的凭证。把它们当成同一个东西使用,是”用了一段时间突然失效”的常见原因。
| 凭证 | 用途 | 有效期特征 | 处理建议 |
|---|---|---|---|
| access_token | 调用拉取用户资料等接口 | 较短,通常两小时左右 | 服务端缓存,到期前刷新,不每次重新授权 |
| refresh_token | 续期 access_token | 较长,通常三十天左右 | 安全存储,续期后注意其自身也可能变化 |
| code | 一次性换取令牌 | 数分钟内且仅一次 | 立即消费,消费后丢弃 |
| openid | 用户在当前公众号下的唯一标识 | 长期稳定 | 作为本账号体系的用户主键来源 |
缓存令牌时要按 appid 与用户维度隔离,避免不同公众号之间的令牌互相覆盖;同时为刷新动作加锁或做去重,防止并发请求同时触发刷新导致旧令牌被提前作废。
七、openid 与 unionid 的归属关系
openid 只在当前公众号或应用内唯一,同一用户在多个公众号下会得到不同 openid。若业务需要在多个公众号、小程序之间识别同一自然人,需要引入 unionid。
| 标识 | 唯一范围 | 获取前提 | 适合用途 |
|---|---|---|---|
| openid | 单个公众号或应用 | 授权即可获得 | 本账号内的登录与绑定 |
| unionid | 同一开放平台账号下多个应用 | 需绑定微信开放平台账号 | 跨应用统一身份 |
| 业务用户 ID | 自有系统 | 由业务侧生成 | 与微信标识建立映射 |
未绑定开放平台时,授权结果里不会出现 unionid。若业务后期有跨端打通需求,应在建表阶段就预留 unionid 字段并设计映射关系,避免上线后再做用户数据迁移。
八、用户取消授权与重复授权的处理
弹窗授权存在用户拒绝与事后取消两种情况。把它们当作正常分支处理,而不是异常,才能稳定完成登录闭环。
| 场景 | 回调表现 | 建议处理 |
|---|---|---|
| 用户点击拒绝 | 回调带错误码,无 code | 退回原页面,保留静默登录结果 |
| 用户事后取消授权 | 已存令牌可能失效 | 捕获失效错误后重新发起静默授权 |
| 用户重复授权 | 再次拿到新 code | 按新 code 重新换取并更新本地映射 |
| 会话中 state 丢失 | 回调无法比对 | 判定本次流程作废,重新发起 |
设计登录态时要区分”已识别用户”与”已拿到完整资料”两种状态。静默授权拿到 openid 即视为已识别,可放行大部分功能;头像昵称属于增强资料,缺失时只隐藏相关展示,不影响主流程。
九、错误码与现象反查
网页授权的多数报错会收敛成相似的前端提示,真正的原因藏在服务端返回码里。按现象反查比按提示文本排查更高效。
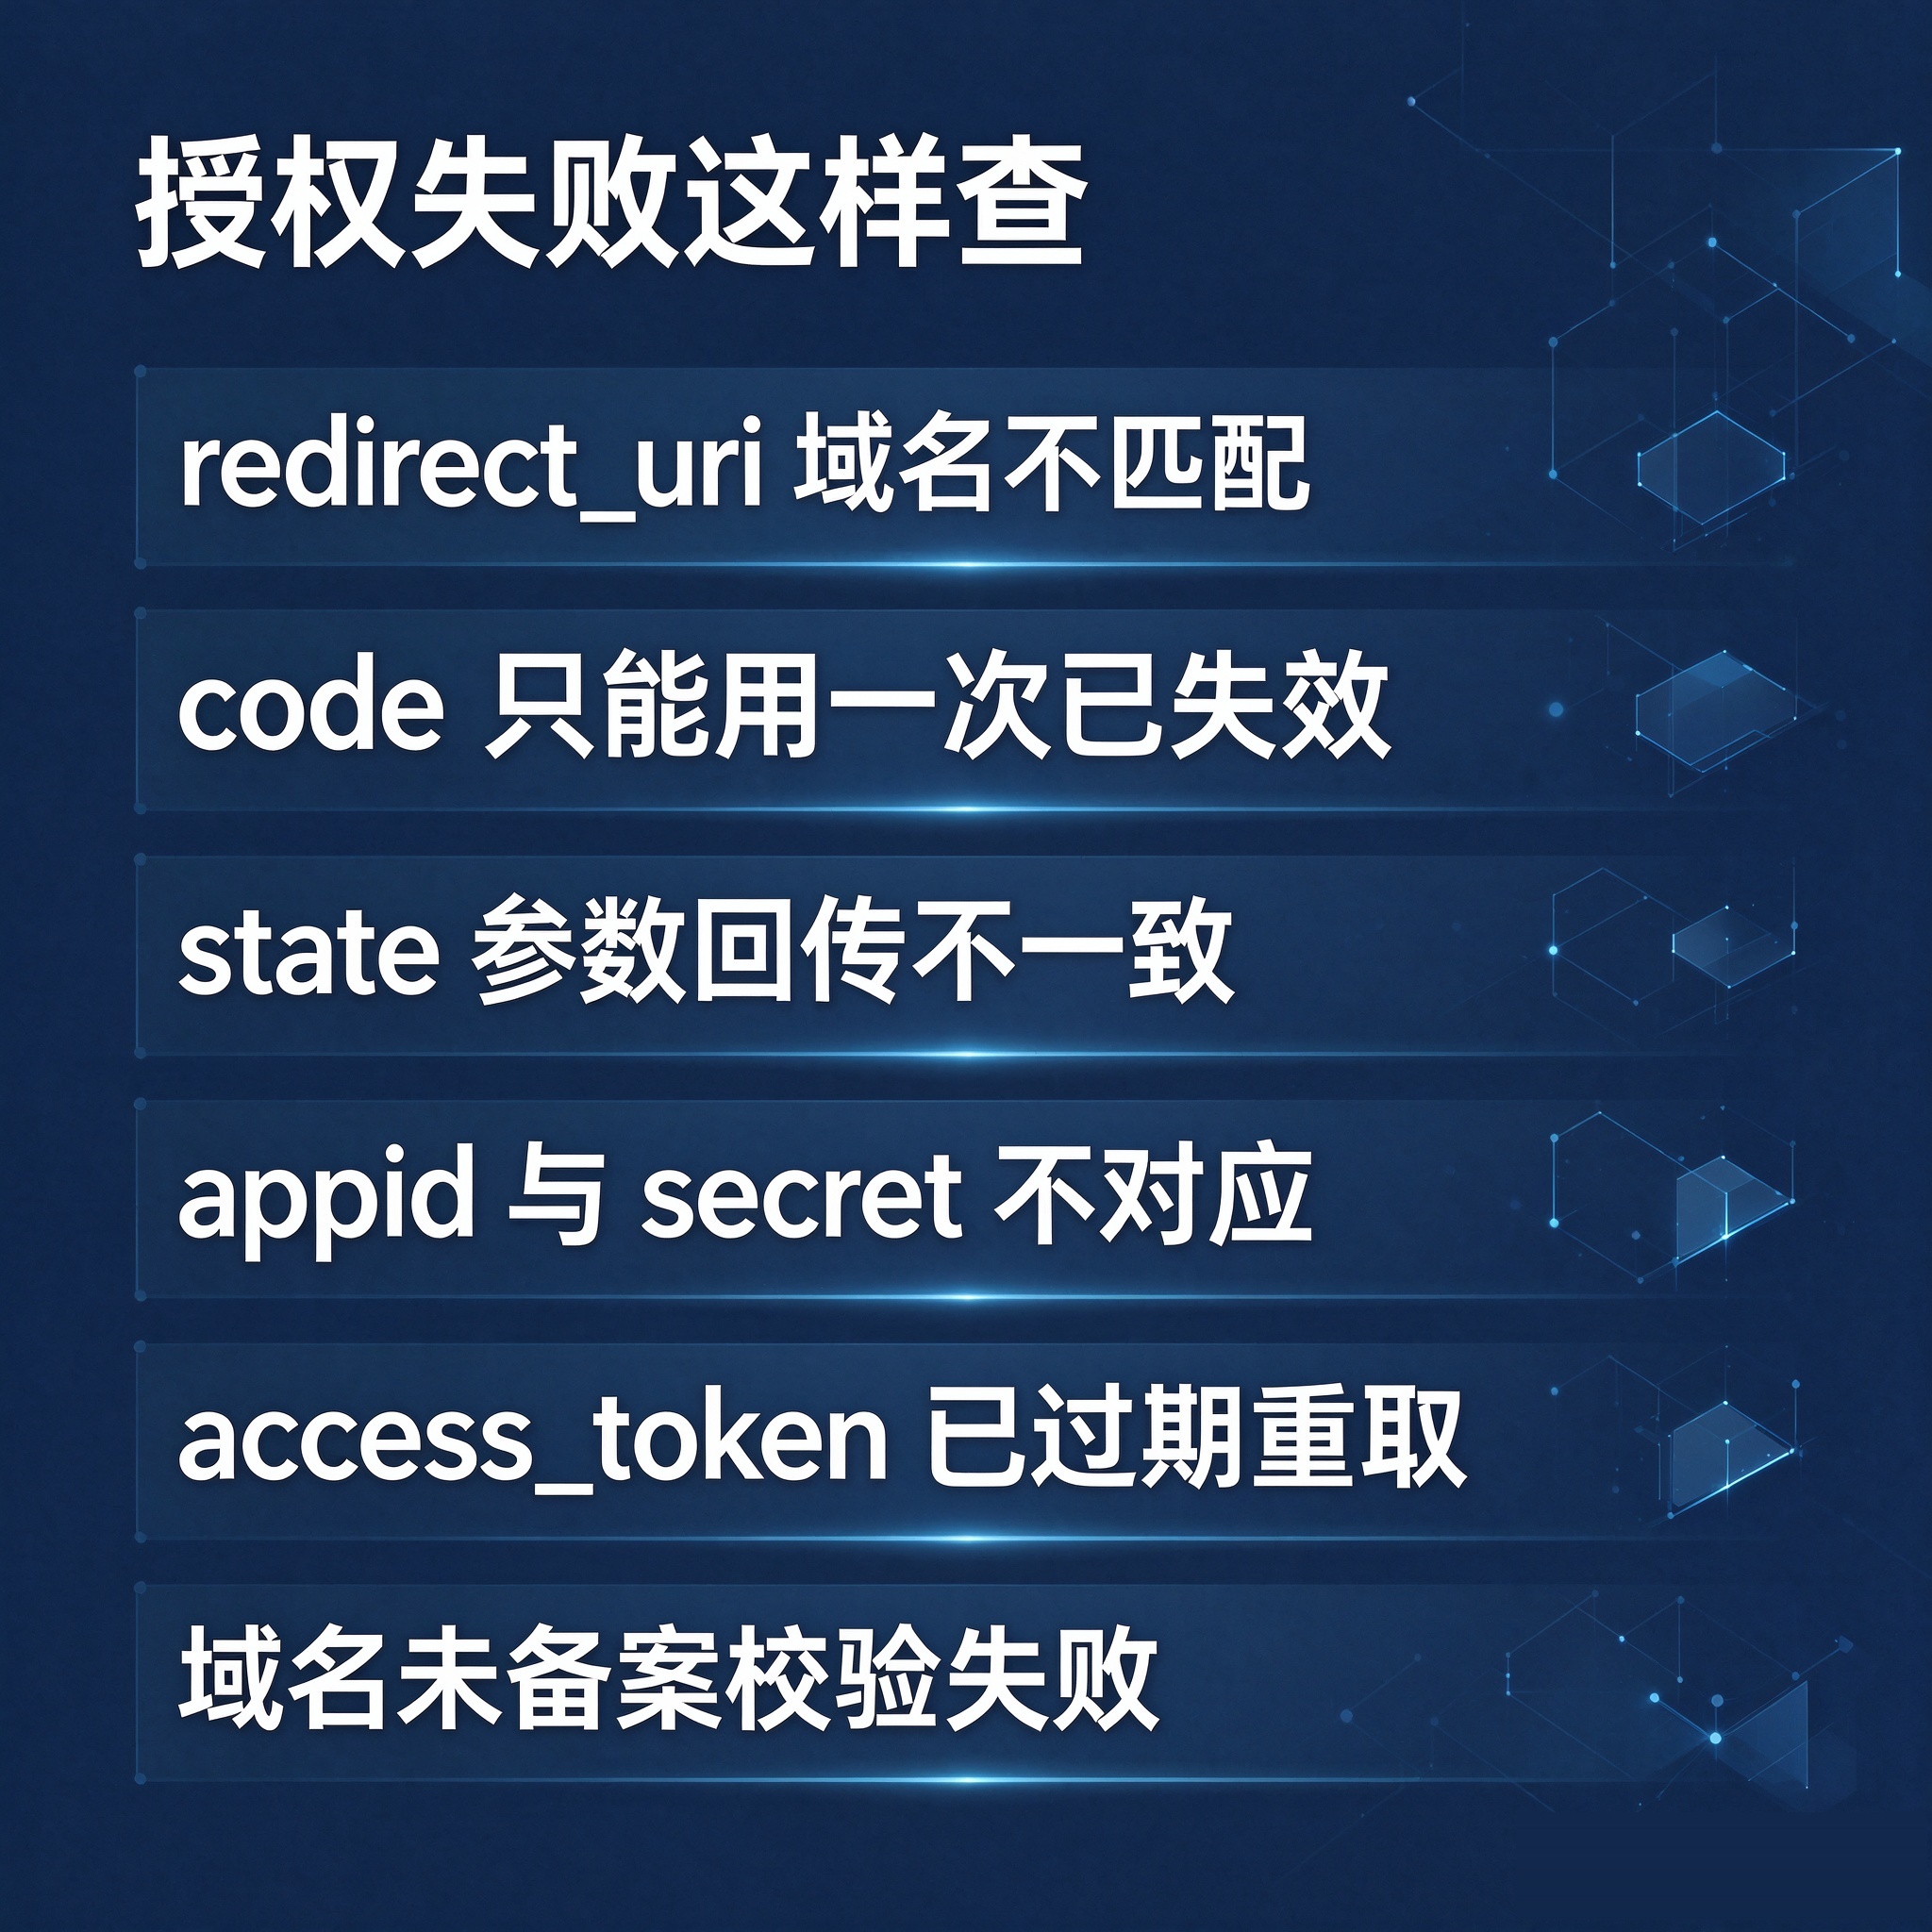
| 现象 | 常见原因 | 核对动作 |
|---|---|---|
| redirect_uri 参数错误 | 域名未配置、编码后不匹配、带了端口或路径 | 比对后台授权域名与编码前原值 |
| code 无效 | 重复使用、超时、与 appid 不对应 | 确认单次消费,检查 appid 来源 |
| code 已使用 | 同一 code 被重试或并发消费两次 | 服务端加去重,消费后立即清除 |
| access_token 无效 | 已过期、被其他进程刷新、缓存串号 | 按用户与 appid 隔离缓存并做刷新去重 |
| state 不一致 | 会话丢失或回调域名跨站 | 确认会话保持与回调地址一致 |
| 拉取资料失败 | 用静默授权的令牌请求资料接口 | 改用 snsapi_userinfo 重新授权 |
排查顺序建议固定为:先核对域名与校验文件,再核对 appid 与 secret 是否属于同一公众号,然后确认 IP 白名单是否包含当前服务器出口 IP,最后检查 code 与令牌的时序。多数问题集中在前两步。
十、上线前自检清单
- 网页授权域名已在后台登记,校验文件可通过浏览器直接访问。
- redirect_uri 编码前后域名与后台配置一致,不含端口、路径与短链。
- AppID 与 AppSecret 属于同一公众号,服务器出口 IP 已加入白名单。
- scope 与业务所需字段匹配,仅标识用户时使用静默授权。
- state 为服务端生成的随机值并在回调时强制校验。
- code 在服务端单次消费,换取动作不暴露到前端。
- access_token 按用户与 appid 隔离缓存,刷新动作有去重机制。
- 用户拒绝授权、令牌失效均有可回退的分支,不会卡死登录流程。
十一、常见问题
网页授权域名可以带端口或路径吗?
不可以。授权域名只填域名本身,不带协议、端口、路径或短链。需要区分不同环境时,用不同域名分别配置,而不是在同一域名下加路径。
为什么后台提示域名校验失败?
先确认校验文件放在域名根目录且未被登录或防盗链拦截,用浏览器直接访问文件地址应返回纯文本内容;再确认域名已完成备案且当前可正常访问。
授权回调拿到了 code,为什么换不到令牌?
常见原因是 code 已被消费或超时、appid 与 secret 不对应、服务器出口 IP 未加入白名单。按顺序核对这三项,通常可定位。
静默授权能拿到用户头像吗?
不能。静默授权只返回 openid,头像昵称需要 snsapi_userinfo 弹窗授权后再用令牌拉取。
access_token 需要每次授权都重新换取吗?
不需要。令牌可以在服务端缓存并在到期前刷新,避免让用户反复授权。注意按用户与 appid 隔离存储,并给刷新动作加锁。
openid 和 unionid 应该存哪个?
两个都存。openid 用于当前账号的登录与绑定,unionid 用于跨应用识别同一用户;未绑定开放平台时 unionid 为空,字段应提前预留。
一个自然月能改几次授权域名?
官方社区口径为五次上限,部分资料写三次,口径并不统一。以公众号后台当前提示为准,并尽量一次配置到位,不依赖修改次数试错。
网页授权和 JS-SDK 分享是一套配置吗?
不是。网页授权用网页授权域名,JS-SDK 用 JS 接口安全域名,两者都需要配置校验文件但不能互相替代。分享功能还要单独引入 JS-SDK 并生成签名。
配图说明:本文部分配图使用人工智能生成合成技术制作。